 Autor:
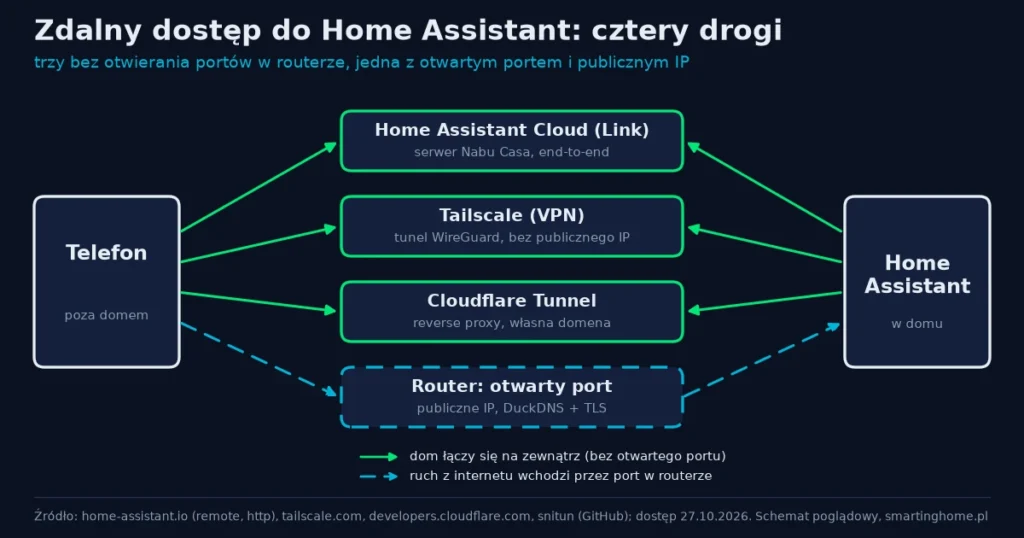
Do Home Assistant spoza domu najbezpieczniej łączyć się bez otwierania portów w routerze: przez Home Assistant Cloud (od 2 grudnia 2026: Home Assistant Link), przez VPN Tailscale albo przez Cloudflare Tunnel. Dokumentacja Home Assistant nazywa Home Assistant Cloud najłatwiejszą i najbezpieczniejszą opcją dla większości osób. Tailscale nie wymaga publicznego IP, a Cloudflare Tunnel wymaga własnej domeny i ustawienia zaufanych proxy, bo bez niego Home Assistant odpowiada błędem 400 Bad Request.
Przekierowanie portu z DuckDNS i Let’s Encrypt oraz serwer WireGuard działają tylko wtedy, gdy masz publiczny adres IP, a przekierowanie wystawia ekran logowania do internetu. Niezależnie od metody włącz uwierzytelnianie dwuskładnikowe i instaluj comiesięczne aktualizacje. Poniżej opis pięciu metod według dokumentacji projektów, stan na 27.10.2026 (Home Assistant 2026.10.4).
Spis treści 16
- Jakie są sposoby zdalnego dostępu do Home Assistant?
- Home Assistant Cloud (Nabu Casa): co daje i jak działa?
- Jak skonfigurować Tailscale w Home Assistant?
- WireGuard czy Tailscale do Home Assistant?
- Cloudflare Tunnel: jak skonfigurować i skąd błąd 400 Bad Request?
- Przekierowanie portu z DuckDNS i Let’s Encrypt: kiedy i z jakim ryzykiem?
- Jak zabezpieczyć Home Assistant dostępny z internetu?
- Czy Google Home i Alexa działają bez Nabu Casa?
- Którą metodę zdalnego dostępu wybrać?
- Najczęstsze pytania
- Źródła
Jakie są sposoby zdalnego dostępu do Home Assistant?
Domyślnie Home Assistant jest dostępny tylko w sieci domowej. Dokumentacja zdalnego dostępu wymienia cztery drogi: Home Assistant Cloud, VPN (np. Tailscale albo ZeroTier), reverse proxy i przekierowanie portu w routerze. Cloudflare Tunnel to w praktyce reverse proxy, które łączy się z domu do chmury Cloudflare, a WireGuard to VPN, którego serwerem jest sam Home Assistant.
| Metoda | Otwarty port w routerze | Publiczne IP | Własna domena | Jak płynie ruch | Ustawienia w HA |
|---|---|---|---|---|---|
| Home Assistant Cloud (Link) | nie | nie | nie, adres od Nabu Casa | szyfrowanie end-to-end (SniTun) | przełącznik w ustawieniach Cloud |
| Tailscale (aplikacja) | nie | nie | nie, adres *.ts.net | tunel WireGuard między Twoimi urządzeniami | przy Serve zaufane proxy 127.0.0.1 |
| WireGuard (aplikacja) | tak, UDP 51820 | tak | nie (przydaje się DuckDNS) | tunel VPN do domu | brak |
| Cloudflare Tunnel (cloudflared) | nie | nie | tak, z DNS w Cloudflare | Cloudflare jako reverse proxy | Trust X-Forwarded-For + 172.30.33.0/24 |
| Port + DuckDNS + Let’s Encrypt | tak | tak | subdomena duckdns.org | TLS bezpośrednio do HA | ścieżki certyfikatu w Serwerze HTTP |
Źródło: home-assistant.io (remote, cloud, http), github.com/NabuCasa/snitun, tailscale.com/blog/remotely-access-home-assistant, github.com/hassio-addons/app-wireguard, github.com/homeassistant-apps/app-cloudflared, github.com/home-assistant/addons (duckdns), dostęp 27.10.2026. Koszty i warunki planów sprawdź na stronach dostawców.
Home Assistant Cloud (Nabu Casa): co daje i jak działa?
Home Assistant Cloud to płatna subskrypcja firmy Nabu Casa. Według dokumentacji integracji Cloud obejmuje bezpieczny dostęp zdalny, połączenie z Amazon Alexa i Google Assistant, zamianę mowy na tekst i tekstu na mowę, miejsce na kopię zapasową poza domem, webhooki i lepszy WebRTC dla kamer. Dostęp zdalny nie wymaga otwierania portów: dostajesz unikalny adres, a szyfrowanie konfiguruje się samo.
Mechanizm połączenia to otwarty projekt SniTun, opisany jako szyfrowanie end-to-end z proxy SNI na multiplekserze TCP. Twoja instalacja łączy się z serwerem Nabu Casa, a szyfrowany ruch HTTPS kończy się dopiero w Home Assistant w domu. W wydaniu 2026.10 Home Assistant przy starcie mierzy opóźnienie do kilku serwerów i wybiera najlepsze połączenie, a Nabu Casa przeniosła serwery na własny sprzęt (bare metal).
Dostęp można włączać i wyłączać akcjami cloud.remote_connect i cloud.remote_disconnect, np. w automatyzacji, która otwiera go dopiero wtedy, gdy wszyscy domownicy wyjdą z domu.
Według komunikatu Nabu Casa z 2.10.2026 2 grudnia 2026 Home Assistant Cloud staje się Home Assistant Link. To ta sama subskrypcja i nie trzeba nic robić. Uzasadnienie zmiany opisuje wpis na blogu Home Assistant.
Okres próbny: strona nabucasa.com/link podaje 31 dni bez podawania danych karty, a dokumentacja integracji Google Assistant w Home Assistant wciąż mówi o 30 dniach. Przyjmujemy stronę Nabu Casa. Aktualną cenę sprawdzisz na nabucasa.com. Według bloga Home Assistant większość zysku z subskrypcji finansuje Open Home Foundation, czyli rozwój samego Home Assistant.
Na polskim forum arturhome.pl w wątku o zdalnym dostępie przy braku publicznego IP pierwsze odpowiedzi wskazywały właśnie Nabu Casa jako najprostsze rozwiązanie.
Jak skonfigurować Tailscale w Home Assistant?
Tailscale to VPN zbudowany na WireGuard, który łączy Twoje urządzenia w prywatną sieć (tailnet) przez połączenia wychodzące. Według poradnika Tailscale (aktualizacja z lipca 2026) sterujesz domem wszędzie, gdzie działa Tailscale, bez otwierania portów i stawiania proxy. Aplikacja dla Home Assistant jest społecznościowa, utrzymuje ją Frenck, jeden z głównych deweloperów Home Assistant (repozytorium, wydanie v0.30.4 z 23.10.2026).
Zainstaluj aplikację
Ustawienia → Aplikacje → wyszukaj Tailscale → Zainstaluj → Uruchom (warto włączyć Watchdog i automatyczne aktualizacje). Otwórz interfejs aplikacji, zaloguj się i dodaj Home Assistant do tailnetu.
Włącz MagicDNS i certyfikaty HTTPS
W konsoli Tailscale, w sekcji DNS, sprawdź, czy włączone są MagicDNS i HTTPS Certificates. Dzięki temu Home Assistant dostanie czytelny adres z ważnym certyfikatem.
Włącz Serve i zaufane proxy
W Home Assistant: Ustawienia → System → Sieć → Serwer HTTP → Reverse proxy. Włącz Trust X-Forwarded-For, dodaj zaufane proxy 127.0.0.1 i zapisz. Potem włącz Serve w aplikacji Tailscale i otwieraj adres https://homeassistant.<twoj-tailnet>.ts.net.
Funnel wystawia Home Assistant do publicznego internetu. Sam poradnik Tailscale pisze, że prawie na pewno tego nie chcesz. Serve udostępnia go tylko urządzeniom w Twoim tailnecie.
Aplikacja może też działać jako exit node (ruch telefonu w podróży idzie przez dom) albo subnet router (dostęp do innych urządzeń w sieci domowej, nawet bez Tailscale). Plan Personal według tego samego poradnika pozwala na do sześciu użytkowników w tailnecie. Wada każdego VPN: dokumentacja Home Assistant przypomina, że gdy aplikacja VPN na telefonie nie jest połączona, czujniki telefonu w aplikacji Companion nie aktualizują się w Home Assistant.
WireGuard czy Tailscale do Home Assistant?
Aplikacja WireGuard (społecznościowa, wydanie v0.14.0) uruchamia serwer WireGuard na Home Assistant, a telefony i laptopy łączą się z nim jako klienci. Dokumentacja wymaga przekierowania portu 51820 UDP w routerze na Home Assistant. Odwrotny kierunek, czyli Home Assistant jako klient innego serwera WireGuard, nie jest obsługiwany.
Z tego wynika praktyczna różnica: WireGuard potrzebuje publicznego adresu IP, a Tailscale nie, bo zestawia połączenia od środka. Oba szyfrują ruch tym samym protokołem i oba wymagają aplikacji VPN na telefonie. WireGuard daje pełną kontrolę bez zewnętrznego koordynatora, Tailscale wygrywa za CGNAT i na łączach komórkowych.
Skąd wiedzieć, czy mam publiczne IP?
Dokumentacja Home Assistant ostrzega, że część dostawców internetu stosuje CG-NAT, a większość pobiera dodatkową opłatę za stały adres IPv4. Porównaj adres WAN widoczny w panelu routera z adresem, który pokazuje dowolna strona typu „jaki mam IP”. Jeśli adresy się różnią, jesteś za NAT operatora i przekierowanie portu ani serwer WireGuard nie zadziałają. Na łączach LTE i 5G to częsta sytuacja.
Cloudflare Tunnel: jak skonfigurować i skąd błąd 400 Bad Request?
Cloudflare Tunnel działa przez program cloudflared, który inicjuje połączenie wychodzące z domu do sieci Cloudflare. Nie potrzebujesz publicznego IP ani otwartych portów przychodzących. W Home Assistant instalujesz społecznościową aplikację Cloudflared (wydanie v7.0.19 z 22.10.2026).
- Musisz mieć własną domenę z DNS obsługiwanym przez Cloudflare. Domeny z Freenom już nie działają.
- Opcjonalnie możesz dołożyć Cloudflare Zero Trust jako dodatkową warstwę logowania. Czy współpracuje ona z aplikacją mobilną Companion, nie udało nam się potwierdzić w dokumentacji, więc sprawdź to przed wdrożeniem.
- Cloudflare działa tu jako reverse proxy dla ruchu HTTP, czyli to on przyjmuje połączenie z internetu i przekazuje je do domu. To inny model niż szyfrowanie end-to-end w Home Assistant Cloud.
Jak naprawić 400 Bad Request po Cloudflare?
Home Assistant odrzuca żądania z reverse proxy, jeśli nie skonfigurowano go pod proxy. W kodzie integracji HTTP taki przypadek kończy się odpowiedzią HTTP 400 i wpisem w logu „A request from a reverse proxy was received from …, but your HTTP integration is not set-up for reverse proxies”. Rozwiązanie z dokumentacji aplikacji Cloudflared:
- Otwórz Ustawienia → System → Sieć → Serwer HTTP → Reverse proxy.
- Włącz Trust X-Forwarded-For.
- Dodaj zaufane proxy
172.30.33.0/24(sieć aplikacji w Home Assistant OS) i zapisz. - Przy niestandardowej instalacji, np. na Proxmoxie, adres może być inny: po próbie połączenia sprawdź w logu, z jakiego IP przyszło żądanie.
Przy masce podawaj adres sieci, np. 192.168.1.0/24, a nie adres hosta (dokumentacja integracji HTTP). Starsze poradniki każą dopisać blok http: w configuration.yaml. Od wersji 2026.8 ustawienia serwera HTTP są w interfejsie: przy pierwszym starcie po aktualizacji blok YAML zostaje zaimportowany, a naprawa w Ustawieniach przypomina o jego usunięciu.
Ta sama strona dokumentacji mówi, że NGINX i Cloudflare domyślnie nie przechowują HTML w cache. Jeśli dodajesz własne reguły cache, nie mogą obejmować /api/, /auth/ ani plików service workera.
Przekierowanie portu z DuckDNS i Let’s Encrypt: kiedy i z jakim ryzykiem?
To metoda dla osób z publicznym IP, które chcą obejść się bez zewnętrznych usług. Przekierowujesz w routerze port na port serwera HTTP Home Assistant. Według dokumentacji nowe instalacje Home Assistant OS od wersji 2026.8 używają portu 80, a Home Assistant Container nadal 8123. Port swojej instalacji sprawdzisz w Ustawienia → System → Sieć. Jak wygląda pierwsze uruchomienie, opisaliśmy w tekście o instalacji Home Assistant.
Zmienny adres IP obsłuży oficjalna aplikacja DuckDNS (wersja 2.0.1): aktualizuje adres subdomeny twoja-nazwa.duckdns.org i opcjonalnie pobiera certyfikat Let’s Encrypt (opcje lets_encrypt.accept_terms, certfile, keyfile i token z duckdns.org). Pliki trafiają do /ssl/. Dokumentacja aplikacji pokazuje jeszcze stary zapis YAML, ale od 2026.8 ścieżki /ssl/fullchain.pem i /ssl/privkey.pem wpisujesz w polach certyfikatu w sekcji Serwer HTTP.
Tak pisze wprost dokumentacja Home Assistant: ruch trzeba zaszyfrować. Nawet z certyfikatem ekran logowania staje się dostępny z całego internetu, więc zabezpieczenia z kolejnej sekcji są obowiązkowe, a nie opcjonalne.
Jak zabezpieczyć Home Assistant dostępny z internetu?
Lista na podstawie stron Securing, Multi-factor authentication, Person i integracji HTTP:
- Silne, unikalne hasło dla każdego konta i uwierzytelnianie dwuskładnikowe. Moduł aplikacji uwierzytelniającej (TOTP) włączasz w Profil → Bezpieczeństwo. Działa na czasie, więc zegar Home Assistant musi być poprawny.
- Uprawnienia administratora tylko dla kont, które ich potrzebują. Domownikom, którzy nie korzystają z domu zdalnie, zaznacz przy koncie „Local access only” (Ustawienia → Osoby).
- Aktualizacje przy każdym comiesięcznym wydaniu.
- Blokowanie IP: w Serwerze HTTP włącz „Enable IP banning” i ustaw „Login attempts before ban” (od 1 do 1000). Bany zapisuje plik
ip_bans.yamli nie wygasają same. Odblokowanie to usunięcie wpisu z pliku i restart. - Pamiętaj, że
secrets.yamlnie szyfruje haseł, tylko je porządkuje. Rób kopie zapasowe, najlepiej także poza domem (opisaliśmy to w tekście o kopii zapasowej Home Assistant).
Zmiana ustawień Serwera HTTP wymaga potwierdzenia przez administratora. Jeśli nie potwierdzisz jej w ciągu 5 minut, bo np. odciąłeś sobie dostęp, Home Assistant sam wraca do poprzednich ustawień. Segmentację sieci i zasady dla urządzeń PV opisaliśmy osobno w tekście o cyberbezpieczeństwie falownika.
Czy Google Home i Alexa działają bez Nabu Casa?
Tak, ale konfiguracja jest ręczna i i tak wymaga zdalnego dostępu. Integracja Google Assistant bez Cloud potrzebuje projektu w Google Home Developer Console oraz Home Assistant dostępnego z zewnątrz pod nazwą hosta z certyfikatem SSL. Alexa Smart Home wymaga dostępu z internetu przez HTTPS na porcie 443 z zaufanym certyfikatem, konta AWS (funkcja Lambda) i konta Amazon Developer.
Z Home Assistant Cloud obie integracje łączysz bez DDNS, certyfikatów i otwierania portów. Jeśli zależy Ci na asystentach głosowych, to często przesądza wybór.
Którą metodę zdalnego dostępu wybrać?
- Najprościej, bez portów, z Google lub Alexą: Home Assistant Cloud (Link).
- Dostęp tylko dla Ciebie i domowników z aplikacją VPN, bez subskrypcji: Tailscale z Serve.
- Masz domenę w Cloudflare i chcesz adres w przeglądarce bez VPN: Cloudflare Tunnel z zaufanymi proxy.
- Masz publiczne IP i chcesz pełną kontrolę: WireGuard (VPN) albo przekierowanie portu z TLS, które niesie najwięcej ryzyka.
- Brak publicznego IP (CGNAT, LTE, 5G): Cloud, Tailscale albo Cloudflare Tunnel.
Zdalny dostęp przydaje się m.in. do podglądu panelu energii w Home Assistant z telefonu. Smarting HOME nie zapewnia własnego zdalnego dostępu: wersja FREE wysyła powiadomienia przez Home Assistant na telefon, a opis funkcji jest na stronie Smarting HOME HEMS. Jeśli dopiero wybierasz sprzęt, zobacz też, na czym postawić Home Assistant.
Sprzęt do tego poradnika w naszym sklepie
Więcej: Bramki i koordynatory →
Smarting HOME
Smarting HOME Pro — Licencja Dożywotnia | Autonomiczne Zarządzanie Energią | Home Assistant
3 497,36 zł
Dostępny
Zobacz produkt
Bramki i koordynatory
Bramka dostępowa integrująca urządzenia Zigbee z centralami Ropam, EXP-Zigbee-RN
531,77 zł
Ostatnie sztuki
Zobacz produkt
Najczęstsze pytania
Jak uzyskać zdalny dostęp do Home Assistant bez otwierania portów?
Najprościej przez Home Assistant Cloud (od 2 grudnia 2026: Home Assistant Link): włączasz dostęp zdalny w ustawieniach i dostajesz unikalny, szyfrowany adres. Bez subskrypcji możesz użyć Tailscale (VPN na telefonie i w Home Assistant) albo Cloudflare Tunnel z własną domeną. Żadna z tych metod nie wymaga publicznego IP.
Dlaczego Cloudflare Tunnel zwraca błąd 400 Bad Request?
Home Assistant odrzuca żądania przychodzące przez reverse proxy, jeśli nie jest skonfigurowany pod proxy, i odpowiada kodem 400. W Ustawienia → System → Sieć → Serwer HTTP włącz Trust X-Forwarded-For i dodaj zaufane proxy: dla aplikacji Cloudflared w Home Assistant OS jest to sieć 172.30.33.0/24. Od wersji 2026.8 robi się to w interfejsie, nie w pliku YAML.
WireGuard czy Tailscale do Home Assistant?
Aplikacja WireGuard robi z Home Assistant serwer VPN, więc wymaga przekierowania portu UDP 51820 i publicznego adresu IP. Tailscale też korzysta z WireGuard, ale łączy się przez połączenia wychodzące, więc działa bez otwierania portów, także za CGNAT. W obu przypadkach na telefonie musi działać aplikacja VPN.
Czy przekierowanie portu do Home Assistant jest bezpieczne?
Dokumentacja Home Assistant ostrzega, że samo otwarcie portu nie jest bezpieczne, a ruch trzeba zaszyfrować, np. certyfikatem Let’s Encrypt z aplikacji DuckDNS. Ekran logowania staje się wtedy dostępny z całego internetu, więc konieczne są silne hasła, uwierzytelnianie dwuskładnikowe, blokowanie IP po nieudanych logowaniach i aktualizacje. Bez publicznego IP ta metoda nie zadziała.
Czy Google Home i Alexa działają z Home Assistant bez Nabu Casa?
Tak, ale wymagają ręcznej konfiguracji. Google Assistant bez Home Assistant Cloud potrzebuje projektu w konsoli dewelopera Google i Home Assistant dostępnego z internetu pod nazwą hosta z certyfikatem SSL, a Alexa dodatkowo konta AWS i HTTPS na porcie 443. Z Home Assistant Cloud łączysz konta bez portów i certyfikatów.
Co zrobić, gdy nie mam publicznego IP?
Wybierz metodę, która łączy się z domu na zewnątrz: Home Assistant Cloud, Tailscale albo Cloudflare Tunnel. Dokumentacja Home Assistant przypomina, że wielu dostawców internetu stosuje CG-NAT, a stały adres IPv4 bywa dodatkowo płatny. Przekierowanie portu i WireGuard w takiej sieci nie zadziałają.
Źródła
- Home Assistant, Remote access, dostęp 27.10.2026
- Home Assistant, integracja Cloud, dostęp 27.10.2026
- Home Assistant, integracja HTTP, dostęp 27.10.2026
- Home Assistant 2026.8, lista zmian, dostęp 27.10.2026
- Home Assistant 2026.10, lista zmian, dostęp 27.10.2026
- Home Assistant, blog: zmiana nazwy Cloud na Link, dostęp 27.10.2026
- Nabu Casa, Cloud becomes Link (2.10.2026), dostęp 27.10.2026
- Nabu Casa, Home Assistant Link, dostęp 27.10.2026
- GitHub, NabuCasa/snitun, dostęp 27.10.2026
- Tailscale, Remotely access Home Assistant, dostęp 27.10.2026
- GitHub, hassio-addons/app-tailscale (v0.30.4), dostęp 27.10.2026
- GitHub, hassio-addons/app-wireguard, DOCS.md (v0.14.0), dostęp 27.10.2026
- Cloudflare, Cloudflare Tunnel, dostęp 27.10.2026
- GitHub, homeassistant-apps/app-cloudflared, DOCS.md (v7.0.19), dostęp 27.10.2026
- GitHub, home-assistant/core, http/forwarded.py, dostęp 27.10.2026
- GitHub, home-assistant/addons, DuckDNS (2.0.1), dostęp 27.10.2026
- Home Assistant, Securing, dostęp 27.10.2026
- Home Assistant, Multi-factor authentication, dostęp 27.10.2026
- Home Assistant, integracja Person, dostęp 27.10.2026
- Home Assistant, integracja Google Assistant, dostęp 27.10.2026
- Home Assistant, Alexa Smart Home, dostęp 27.10.2026
- Forum arturhome.pl, Zdalny dostęp do Home Assistanta, dostęp 27.10.2026